Sie müssen ein ISMS aufbauen — und wissen nicht, wo anfangen?
Der Fahrplan zeigt, was bis zum Audit fehlt — in zwölf Schritten, ohne Berater.
Egal ob Sie einen Brief vom BSI, eine ISO-27001-Anforderung von einem Großkunden oder eine Anfrage Ihres Cyber-Versicherers bekommen haben — wir kennen Ihre Situation und haben sie schon mehrfach gelöst.
Lieber erstmal schreiben? Kontaktformular
„Wer schon ein VVT pflegt, hat 80 % der ISMS-Vorarbeit gemacht. Hugo macht den Rest sichtbar.“
– Jens Hagel, Technik & Sicherheit
Sind Sie hier richtig?
Wenn eine dieser drei Situationen Sie betrifft, sind Sie bei uns richtig. Alle drei sehen wir wöchentlich.
Großkunde fordert ISO 27001
Ihr B2B-Kunde oder eine Behörde verlangt das Zertifikat — ohne fliegen Sie im RFP raus. Oft mit fester Frist bis zur Vergabe.
NIS2-Brief vom BSI
Seit Inkrafttreten des NIS2-Umsetzungsgesetzes am 06.12.2025 sind Sie als wesentliche oder wichtige Einrichtung betroffen. BSI-Registrierung über das Portal seit Januar 2026 möglich — die Pflichten gelten schon jetzt.
Versicherer fragt nach ISMS
Ihre Cyber-Police-Verlängerung verlangt Nachweise: dokumentiertes ISMS, Schulungen, Vorfall-Prozess. Sonst Prämien-Erhöhung oder Vertragsablehnung.
Drei konkrete Konsequenzen — alle mit Quellen.
Wir verwenden nur Zahlen und Aussagen, die wir auch Aufsichtsbehörden gegenüber belegen würden. Hier ist, was Sie als Geschäftsführung 2026 wirklich riskieren.
Risiko 1 · Bußgeld
Bis 10 Mio. € Bußgeld
Besonders wichtige Einrichtungen bis 10 Mio. €, wichtige bis 7 Mio. € — für einen bestimmten Katalog von Verstößen, darunter die Risikomanagement-Maßnahmen des § 30 BSIG. Die Prozentsätze (2 % bzw. 1,4 % des weltweiten Gesamtumsatzes) greifen erst ab 500 Mio. € Gesamtumsatz und treten dann an die Stelle des Festbetrags.
Quelle: § 65 BSIG
Risiko 2 · GF-Haftung
Persönliche Haftung der Geschäftsführung
§ 38 BSIG (NIS2-Umsetzungsgesetz) verpflichtet die Geschäftsleitung, die Maßnahmen nach § 30 „umzusetzen und ihre Umsetzung zu überwachen“ (§ 38 Abs. 1). Verletzt sie diese Pflicht, haftet sie ihrer eigenen Einrichtung nach den Regeln des Gesellschaftsrechts (§ 38 Abs. 2) — nicht gegenüber Dritten.
Quelle: secjur.com (NIS2-Haftung) · kritisschutz.de
Risiko 3 · Aufträge weg
Auftragsverlust durch Lieferketten-Audits
Wer als NIS2-Anhang-II-Unternehmen einen Lieferanten ohne ISMS hat, kann ihn nach Lieferketten-Anforderungen abweisen. Großkunden senden zunehmend NIS2-Lieferanten-Fragebögen oder verlangen ISO-27001-Zertifikate als Vergabe-Voraussetzung. Wer das nicht hat, fliegt im RFP raus — ohne Verhandlungsspielraum.
Hintergrund: § 30 Abs. 2 Nr. 4 BSIG, Sicherheit der Lieferkette; Hugo Shield löst die Spiegelseite für Auftraggeber.
Wir sehen diese Risiken jeden Monat in der Praxis — sie sind keine Schreckens-Verkaufstaktik. Aber sie sind auch lösbar, wenn Sie strukturiert vorgehen. Genau dafür gibt es Hugo ISMS.
Drei typische Wege in das Thema ISMS.
Vielleicht erkennen Sie sich wieder — alle drei Situationen sind bei uns wöchentliche Mandanten-Realität.
Großkunde fordert ISO 27001
Software-Haus, IT-Dienstleister
60–120 Mitarbeiter
Auslöser
Großkunde oder Behörde verlangt ISO-27001-Zertifikat als Voraussetzung für Aufträge.
Schmerzpunkt
Ohne Zertifikat fliegt Ihr Angebot schon im RFP raus. Und niemand im Haus weiß, wo man anfängt.
Was wir liefern
Fahrplan in zwölf Schritten, Anwendbarkeitserklärung als PDF, Mappe für die Zertifizierungsstelle mit Nur-Lese-Link. Der Fahrplan zeigt, was bis zum Audit fehlt.
NIS2-Brief vom BSI
Energie, Verkehr, Gesundheit, Industrie 50+ MA
50–250 Mitarbeiter
Auslöser
Seit Inkrafttreten des NIS2-Umsetzungsgesetzes am 06.12.2025 sind Sie als „wichtige“ oder „wesentliche Einrichtung“ nach NIS2 betroffen — und müssen sich beim BSI registrieren.
Schmerzpunkt
Ohne ISMS drohen Bußgelder bis 10 Mio. € für besonders wichtige Einrichtungen (§ 65 BSIG) — und die Geschäftsleitung haftet ihrer eigenen Einrichtung gegenüber (§ 38 Abs. 2 BSIG).
Was wir liefern
BSI-Registrierungs-Guide, NIS2-Vorfall-Tracker (24 h / 72 h / 30 T), GF-Schulung mit Teilnahmebescheinigung. Sie sehen jederzeit, welche Pflicht erledigt ist und welche noch offen.
Versicherer fragt nach ISMS
Mittelstand mit Cyber-Police
100–250 Mitarbeiter
Auslöser
Cyber-Versicherung verlangt zur Verlängerung Nachweise: dokumentiertes ISMS, Schulungen, Vorfall-Prozess.
Schmerzpunkt
Ohne Nachweise: Prämien-Erhöhung, Selbstbehalt-Erhöhung oder Vertragsablehnung.
Was wir liefern
BSI-Schutzbedarfs-Analyse, 47-Bedrohungen-Risiko-Matrix, Mitarbeiter-Sign-Off, dokumentierter Vorfall-Prozess als PDF-Export.
Andere Situation? Wir kennen auch atypische Fälle — 15 Min Angebot anfordern.
So gehen wir Ihr ISMS gemeinsam an.
Konkretes 4-Phasen-Modell. Sie sehen vom ersten Tag an, was als Nächstes passiert — und was Sie am Ende der Phase in der Hand halten.
Bestandsaufnahme
Wir importieren Ihre VVT-Daten (sofern vorhanden) und legen darauf basierend Ihr Asset-Register an: Systeme, Software, Cloud-Dienste, Daten, Lieferanten. CIA-Klassifikation pro Asset.
Sie haben in der Hand
Asset-Inventar mit 30–80 Einträgen (typisch für 100 MA), Schutzbedarfs-Erstbewertung BSI 200-2.
Risiken priorisieren
Wir wenden die 47 elementaren BSI-Bedrohungen (G.0.1–G.0.47) auf Ihre Assets an, Schaden × Eintrittswahrscheinlichkeit als 5×5-Matrix. Sie entscheiden: vermeiden / reduzieren / transferieren / akzeptieren.
Sie haben in der Hand
Risiko-Register mit Top-15-Risiken priorisiert, Strategie pro Risiko dokumentiert.
Pflicht-Doku & Richtlinien
10 Master-Richtlinien (ISMS-Politik, Backup, Passwort, Cloud, Lieferanten, Incident-Response u.a.) adoptieren Sie mit einem Klick — Variablen-Substitution macht aus Vorlage Ihren Text. Mitarbeiter-Sign-Off via Magic-Link.
Sie haben in der Hand
Statement of Applicability als PDF, 10 unterschriebene Richtlinien, Teilnahmebescheinigung der GF-Schulung.
Audit-Vorbereitung oder NIS2-Compliance
Für ISO 27001: Der Fahrplan führt durch zwölf Schritte bis zum Audit, mit der Liste der Unterlagen, die das Audit sehen will, und einer Anfrage-Vorlage für die Zertifizierungsstelle. Für NIS2: BSI-Registrierung über geführten Prozess, Vorfall-Tracker scharfgeschaltet.
Sie haben in der Hand
Mappe für die Zertifizierungsstelle mit Nur-Lese-Link — oder Ihre NIS2-Unterlagen. Das Zertifikat vergibt eine unabhängige Zertifizierungsstelle.
Voraussetzung schneller Aufbau: Wenn Sie schon Ihr Verfahrensverzeichnis (VVT) mit uns pflegen, übernimmt die Cross-Modul-Bridge die Software-, Empfänger- und Datenkategorien-Daten ins Asset-Register und setzt den Schutzbedarf vor. Das spart Erfassungsarbeit — Phase 1 beginnt dann nicht bei null.
Wenn Ihre Kunden nach Ihrer Sicherheit fragen: Das Sicherheitsprofil ist in jeder ISMS-Stufe enthalten — eine Seite unter fester Adresse mit Ansprechpartner, Zertifikaten, Maßnahmen, Richtlinien-Titeln, Auftragsverarbeitern und Meldeprozess, in vier Sichtbarkeitsstufen und zusätzlich maschinenlesbar. Ab Professional kommen die Fragebogen-Antworten dazu: Sie laden das Formular Ihres Auftraggebers hoch, jede Frage wird aus Ihren eigenen Nachweisen beantwortet und nennt die Quelle. Was nicht belegt ist, bleibt eine gekennzeichnete Lücke — freigegeben wird von Ihnen. Ohne Aufpreis.
ISO 27001 selbst angehen: Die Software führt, die Entscheidungen treffen Sie.
Die Norm verlangt keinen Berater. Die Zertifizierungsstelle darf zum Managementsystem nicht beraten. Das interne Audit darf jemand aus der eigenen Firma machen, solange er unparteiisch prüft, also nicht die eigene Arbeit.
Fundstelle: ISO/IEC 27001:2022 Abschnitt 9.2.2; ISO/IEC 17021-1:2015 Abschnitt 5.2.5 (geprüft 12.11.2026)
-
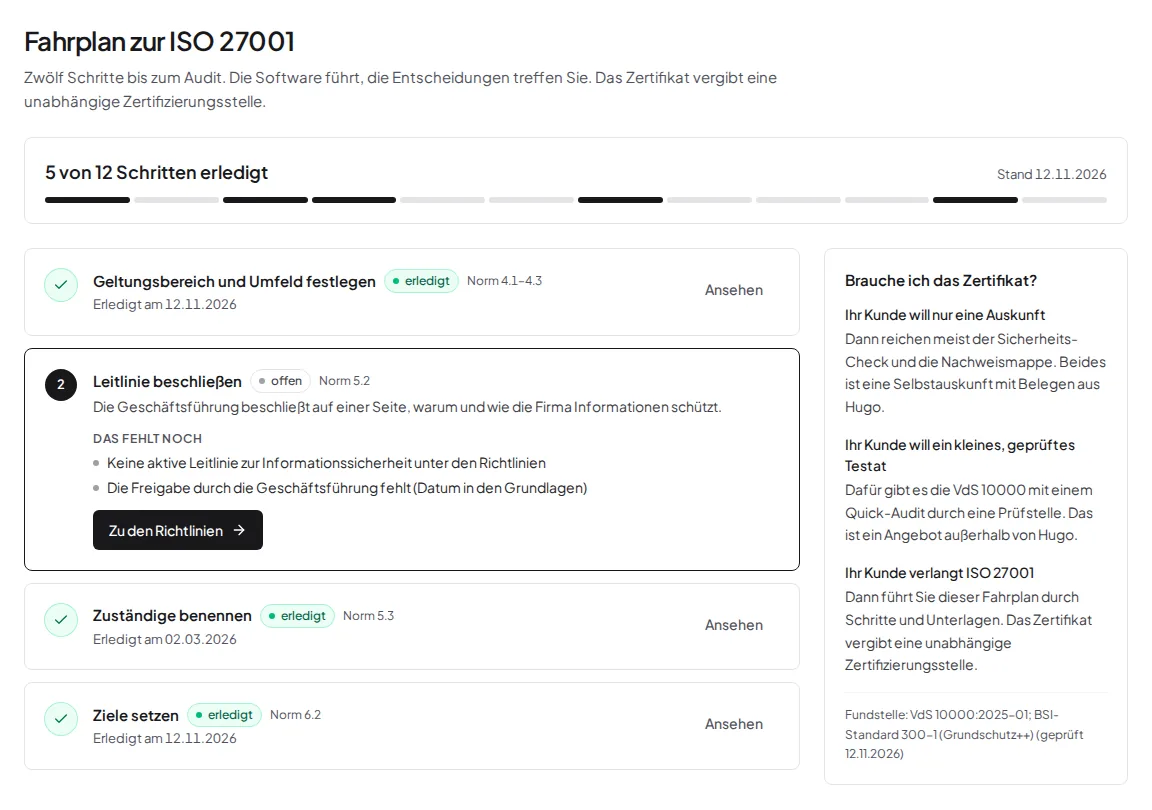
Fahrplan in zwölf Schritten
Der Fahrplan zeigt, was bis zum Audit fehlt. Je Schritt steht der Stand, die offenen Punkte und der Weg zur Stelle in Hugo.
-
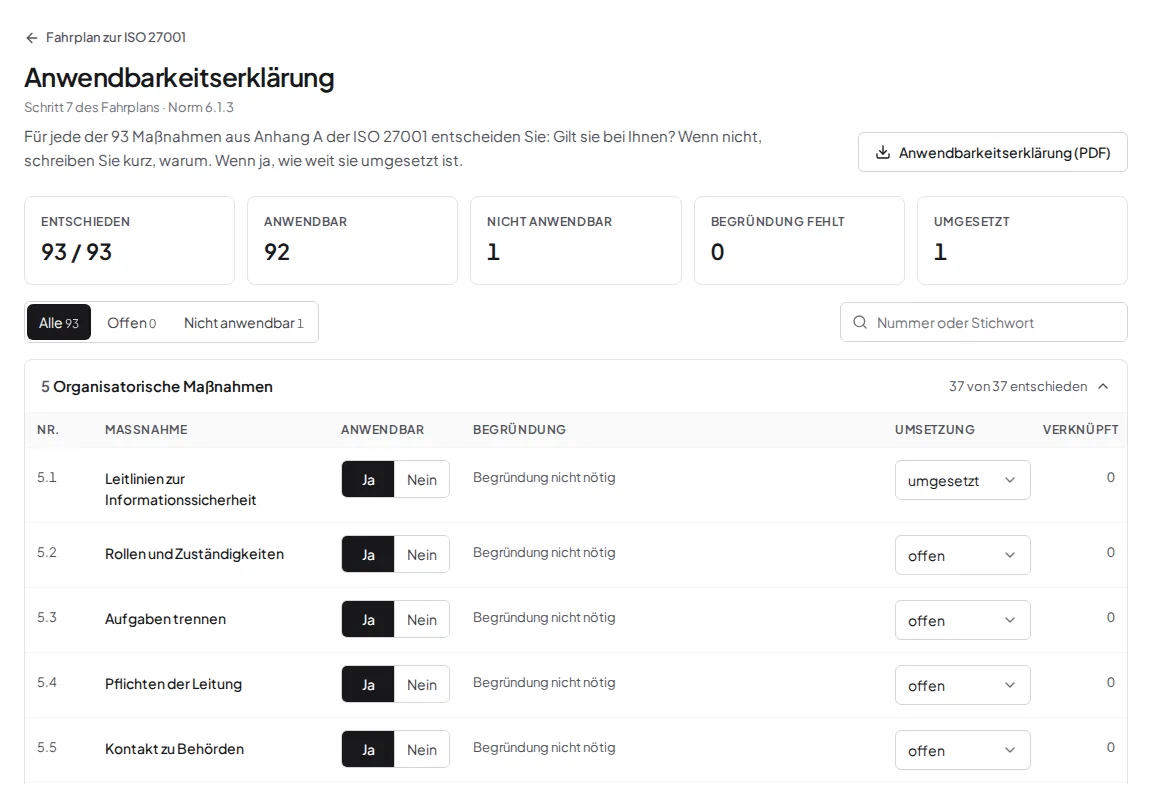
Anwendbarkeitserklärung
Für jede der 93 Maßnahmen aus Anhang A entscheiden Sie, ob sie gilt, und begründen es, wenn nicht. Dazu der Umsetzungsstand, als PDF für das Audit.
-
Nachweismappe
Die Mappe zeigt nur, was in Hugo belegt ist; wo nichts hinterlegt ist, steht „In Hugo nicht belegt“. Es gibt sie für Kunden, Versicherer und die Zertifizierungsstelle.
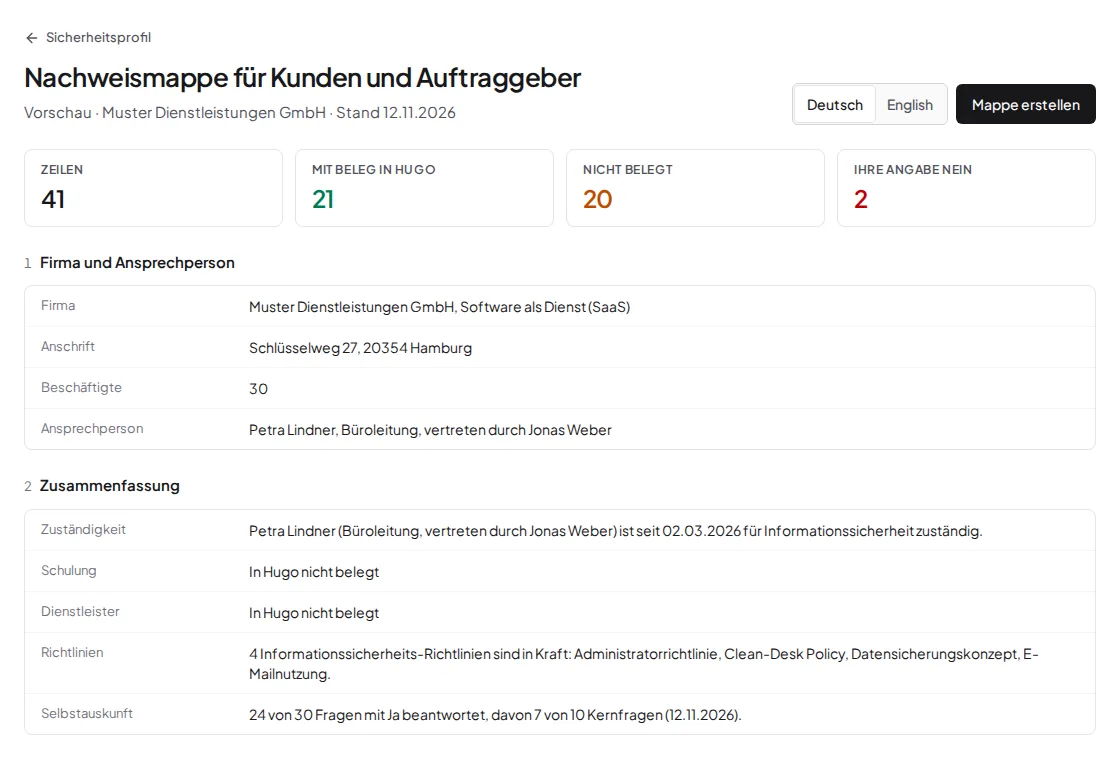
Unter den zwölf Schritten stehen die Liste „Unterlagen, die das Audit sehen will“ und eine Anfrage-Vorlage für die Zertifizierungsstelle zum Kopieren. Holen Sie zwei bis drei Angebote ein. Für die Stelle erstellen Sie die Mappe als eingefrorene Fassung und geben sie über einen Nur-Lese-Link frei: Er läuft nach 7, 30 oder 90 Tagen ab, lässt sich jederzeit widerrufen, und Sie sehen, wie oft er aufgerufen wurde.
Was der Fahrplan nicht kann: Er sagt nicht voraus, ob Sie das Audit bestehen, und er ersetzt nicht das Audit der Zertifizierungsstelle.
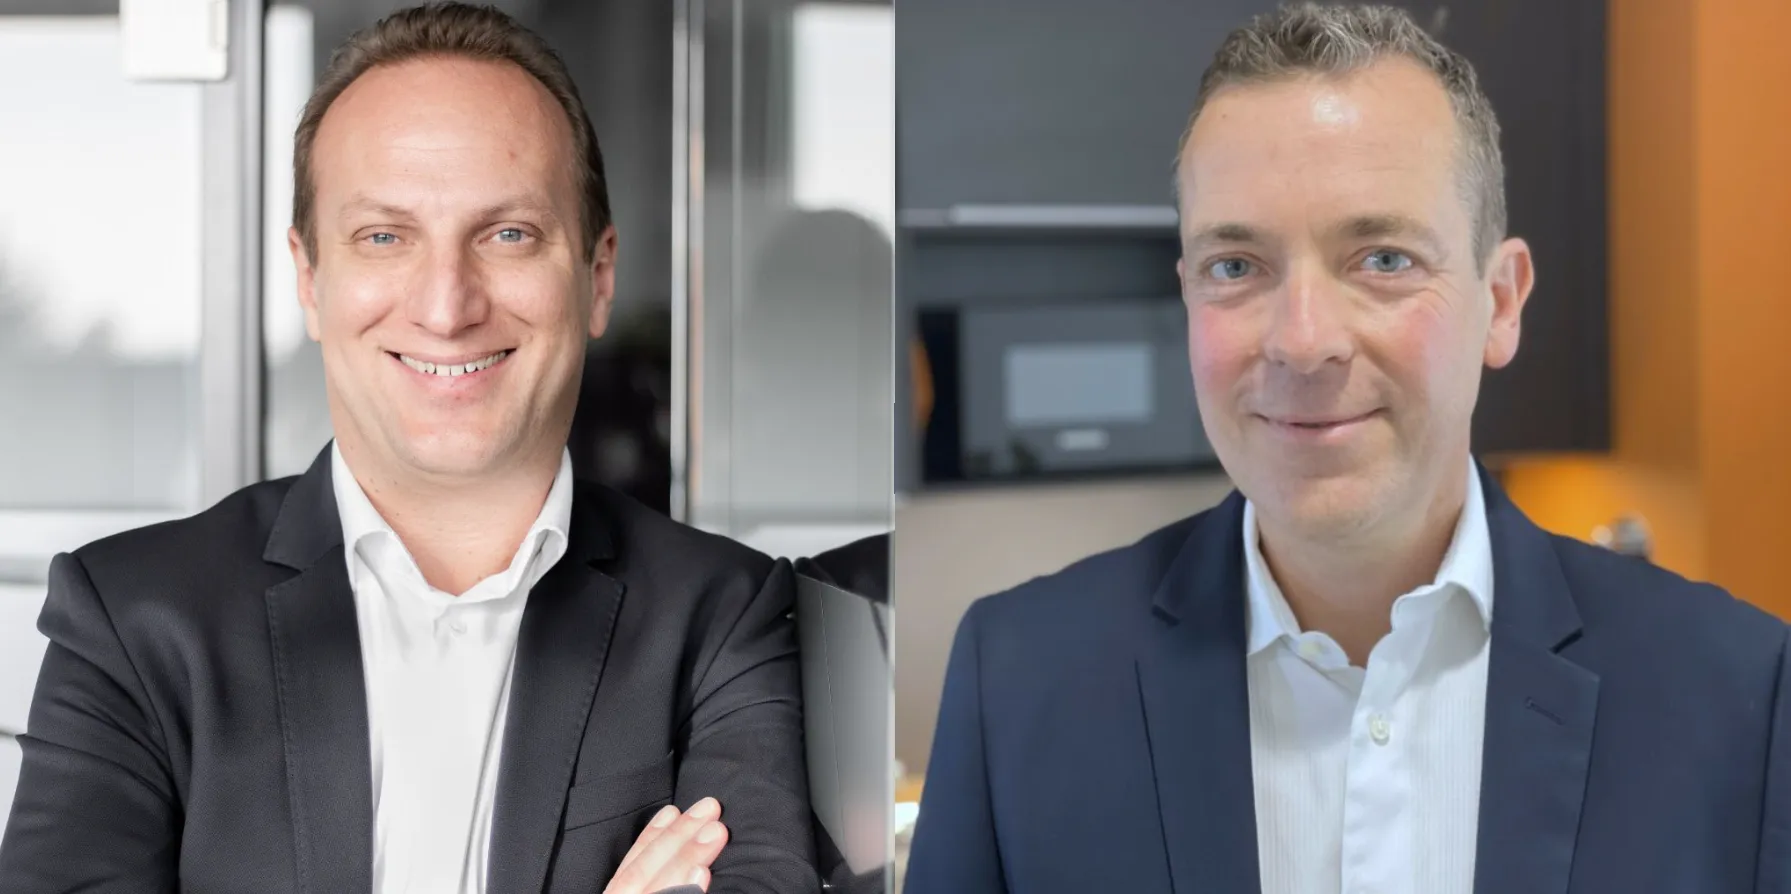
Nils Oehmichen
Datenschutz & DSB
Jens Hagel
Technik & Sicherheit
Zwei Unternehmer, ein Tandem — ohne Account-Manager dazwischen.
Bei Hugo ISMS ist Jens Hagel Ihr Hauptkontakt — 21+ Jahre IT-Unternehmer, Gründer von hagel IT-Services (Hamburg), mehrfach als Deutschlands bester IT-Dienstleister ausgezeichnet. Er kennt die technische Tiefe.
Bei datenschutzrechtlichen Fragen wechseln wir intern zu Nils Oehmichen — TÜV-zertifizierter Datenschutzberater, BVMID Hamburg, 13+ Jahre als externer DSB. Beide kennen Ihre Mandantenakte; Sie müssen nichts doppelt erklären.
Welcher Plan passt zu Ihrer Größe?
Alle Hugo-ISMS-Tarife und Compliance-Suite-Bundles haben eine 24-monatige Initial-Laufzeit (siehe § 6 AGB). Preise zzgl. USt.
Sie brauchen nur NIS2 — kein ISMS?
Registrierung nach § 33, Meldewege nach § 32 und die Schulung der Geschäftsleitung nach § 38 Abs. 3 gibt es einzeln: Hugo NIS2 Basis für 49 € im Monat, monatlich kündbar. Asset- und Risiko-Register, Statement of Applicability und Audit-Exporte bleiben Hugo ISMS vorbehalten.
| Feature | Starter 149€ /Monat | Empfohlen 349€ /Monat | Enterprise 699€ /Monat |
|---|---|---|---|
| Grundlagen | |||
| Mandanten-Größe (typisch) Empfohlene Größenordnung. Tarife sind nicht hart begrenzt — Sie können auch mit weniger MA im Pro-Tarif starten, wenn Sie Funktionalität brauchen. | Bis 50 MA | Bis 150 MA | Bis 250+ MA |
| Reaktionszeit Reaktion auf Ihre Anfragen innerhalb der genannten Zeit. Bei akuten Vorfällen (Sicherheitsvorfall, BSI-Anfrage) ggf. schneller — Vorfall-Tracker hat eigenen Eskalationspfad. | 48 h | 24 h | 8 h |
| Beratungszeit p. Monat Inkludierte Beratungszeit mit Jens (Technik) oder Nils (Datenschutz). Ad-hoc-Fragen darüber hinaus gehen über das normale Support-Ticket. | – | 1 h/Mo | 2 h/Mo |
| Support Telefon-Support nur in Enterprise — wir glauben an strukturierten Support per Ticket; bei Vorfall trotzdem direkt erreichbar. | E-Mail + Ticket | E-Mail + Telefon | |
| Asset-Management & Schutzbedarf | |||
| Asset-Register (Anzahl) Erfasste Inventar-Einträge: Systeme, Software, Daten, Prozesse, Cloud-Dienste, Mitarbeiter-Rollen, Standorte, Lieferanten. Für 100 MA typisch 50–80 Assets. | Bis 50 | Unlimited | Unlimited |
| 8 Asset-Kategorien System / Software / Daten / Prozess / Cloud / Mensch / Standort / Lieferant — jede Kategorie hat eigene Pflichtfelder und CIA-Klassifikation. | |||
| Schutzbedarfs-Analyse BSI 200-2 Pro Asset 3 Skalen (Vertraulichkeit / Integrität / Verfügbarkeit) × 3 Stufen (normal / hoch / sehr hoch). Mit Begründung pro Bewertung — auditfest. | |||
| Vererbung Schutzbedarf (Maximum-Prinzip) BSI-Standard 200-2: Wenn ein Verfahren Daten der Kategorie „hoch“ verarbeitet, vererbt sich der Schutzbedarf auf das Asset (Maximum aller Verfahren). | |||
| Asset-Inventar als CSV/PDF Vollständiger Export für Audits, Versicherungen oder eigene Reports. CSV mit allen Feldern, PDF als Lesebericht. | |||
| Risikomanagement | |||
| 47 BSI-Bedrohungen (G.0.1–G.0.47) Alle elementaren Gefährdungen aus BSI-Standard 200-3 sind als Master importiert: Diebstahl, Schadprogramme, Stromausfall, Personalausfall etc. Sie wenden sie auf Ihre Assets an. | 15 Top-Bedrohungen | Alle 47 | Alle 47 + eigene |
| Risiko-Matrix 5×5 Schaden × Eintrittswahrscheinlichkeit als Heatmap. Strategie pro Risiko: vermeiden (Risk Avoidance), reduzieren (Mitigation), transferieren (z.B. Versicherung), akzeptieren (Risk Acceptance). | |||
| Restrisiko-Tracking Nach Risiko-Behandlung: Restrisiko dokumentiert, GF-Akzeptanz-Workflow, jährliche Überprüfung mit Erinnerung. | |||
| ISO-27005-Mapping Risiken werden zusätzlich auf das ISO-27005-Risikomanagement-Schema gemappt — wichtig für ISO-27001-Auditoren. | |||
| Risiko-Heatmap-Report HTML/PDF-Export der 5×5-Matrix mit allen Risiken visualisiert — typisch für Audit-Vorbereitung und GF-Reportings. | |||
| ISO 27001:2022 Annex A | |||
| 93 Annex-A-Controls Komplette Annex-A-Liste der ISO 27001:2022: 37 Organisatorisch + 8 Personell + 14 Physisch + 34 Technisch = 93 Controls. | Read-only | Mit Reifegrad | Mit Reifegrad + Audit-Vorbereitung |
| Reifegrad-Tracking CMMI 1–5 Pro Control: 1 = nicht implementiert, 2 = ad hoc, 3 = etabliert, 4 = gemessen, 5 = optimiert. Visualisierung als Spider-Chart pro Themenfeld. | |||
| Statement of Applicability (SoA) ISO-Pflicht-Dokument (Abschnitt 6.1.3): Je Maßnahme aus Anhang A entscheiden Sie, ob sie anwendbar ist, mit Begründung und Umsetzungsstand. Ausgabe als PDF. | |||
| Fahrplan zur ISO 27001 Zwölf Schritte bis zum Audit, je Schritt was noch fehlt. Dazu die Liste „Unterlagen, die das Audit sehen will“, eine Anfrage-Vorlage für die Zertifizierungsstelle und die Mappe für die Zertifizierungsstelle. Das Zertifikat vergibt eine unabhängige Zertifizierungsstelle. | |||
| Nur-Lese-Link für die Zertifizierungsstelle Der Link zeigt eine eingefrorene Fassung Ihrer Nachweismappe, keinen Zugang zu Hugo. Er läuft nach 7, 30 oder 90 Tagen ab, lässt sich jederzeit widerrufen, und Sie sehen, wie oft er aufgerufen wurde. | |||
| Richtlinien & Mitarbeiter-Sign-Off | |||
| 10 Master-Richtlinien ISMS-Politik · Acceptable Use · Passwort · Backup · MDM (Mobile Device Management) · Cloud · Lieferanten · Incident-Response · Patch-Management · Klassifikation. Sofort einsatzbereit. | |||
| Variablen-Substitution Vorlage enthält Platzhalter {{firma}}, {{geschaeftsfuehrung}}, {{datum}} — werden beim Adoptieren automatisch mit Ihren Daten ersetzt. | |||
| Eigene Richtlinien anlegen Über die 10 Master hinaus eigene Policies erstellen, versionieren und an Mitarbeiter ausrollen. | |||
| Mitarbeiter-Sign-Off via Magic-Link Mitarbeiter klicken auf Magic-Link in der Mail, lesen die Richtlinie, bestätigen mit Klick + Name + Datum. Kein Login nötig. Zeitpunkt, Name und IP-Adresse werden als Nachweis gespeichert. | |||
| Sign-Off-Tracking-Dashboard Übersicht: Wer hat welche Richtlinie wann unterschrieben? Erinnerung-Mails an Säumige. | |||
| NIS2-Pflichten | |||
| NIS2-Vorfall-Tracker (24h/72h/30T) 3-Stufen-Meldepflicht ans BSI: Frühwarnung 24h, Detail-Meldung 72h, Abschlussbericht 30 Tage. Live-Countdown pro Frist, vorausgefüllte Felder, PDF-Export. | |||
| BSI-Registrierungs-Guide Geführter 6-Schritte-Prozess für die NIS2-Registrierung beim BSI. Ihre Daten sind vorausgefüllt — Sie müssen sie nur ins BSI-Portal übertragen. Mit Copy-Buttons. | |||
| GF-Schulung §38 BSIG + Bescheinigung § 38 Abs. 3 BSIG verlangt, dass die Geschäftsleitung regelmäßig an Schulungen teilnimmt. 20 Min E-Learning, 10 Quiz-Fragen, Teilnahmebescheinigung je Person als PDF mit QR-Code. Jährliche Auffrischung inklusive. Ein Zertifikat ist es nicht — das BSIG kennt weder eine Anerkennung von Schulungsanbietern noch eine vorgeschriebene Prüfung. | |||
| Eskalations-Mails an GF Bei kritischen Vorfällen (z.B. überfällige Erstmeldung) automatische Mail an Geschäftsführung — kein „Habe ich vergessen“-Risiko. | |||
| Cross-Modul-Bridge zum DSGVO-System | |||
| Asset-Vorschläge aus VVT Ihre VVT-Empfänger (Outlook, Salesforce, Lexware…) werden 1:1 als Software-Asset-Vorschläge ins ISMS übernommen — Sie müssen nur bestätigen. | |||
| Schutzbedarfs-Auto aus Datenkategorien Verarbeitet ein VVT-Verfahren Art.-9-Daten (Gesundheit, Religion etc.)? Automatisch wird der Schutzbedarf des betreffenden Assets auf „hoch“ gesetzt — mit Begründungs-Text. | |||
| AVV → Lieferanten-Risiko Ihre AVV-Vertragspartner werden automatisch ins Lieferanten-Risiko-Register vorgemerkt: Drittland-Flag, Schutzbedarf-Vererbung, Cyber-Risiko-Score. | |||
| Datenpannen → Risiko-Validierung Frühere Datenpannen aus Ihrem DSGVO-Modul werden im Risiko-Register als reale historische Vorfälle berücksichtigt — erhöht die Eintrittswahrscheinlichkeit der entsprechenden Bedrohung. | |||
| Multi-Site & Integration | |||
| Multi-Site (Konzern) Mehrere Standorte oder Tochtergesellschaften unter einem Dach: pro Site eigenes Asset-Register, gemeinsame Konzern-Richtlinien, konsolidierte Reports. | |||
| REST-API Lese- und Schreibzugriff über REST-API: Asset-Register, Risiko-Register, Sign-Off-Status. Webhook-Events bei Änderungen. Für eigene Dashboards oder externes Audit-Tooling. | |||
| Account Manager Persönlicher Ansprechpartner für längerfristige Themen (z.B. die Vorbereitung auf die ISO-27001-Zertifizierung). Quartalsweise Status-Termine inkl. | |||
| Starter wählen | |||
Combo-Rabatt: Wenn Sie schon Hugo DSB nutzen oder gleichzeitig starten:
DSB Pro + ISMS Pro = 549 €/Mo (statt 648 €, 15 %) mit Code COMBO-DSB-ISMS-15.
Compliance-Suite (alle drei Enterprise-Tarife): 1.299 €/Mo (statt 1.697 €, 20 %, 24-Mo-Mindestlaufzeit).
Cyber Resilience Act: Wer Software oder vernetzte Produkte in der EU
bereitstellt, fällt zusätzlich unter die Verordnung (EU) 2024/2847 — die Meldepflicht nach
Art. 14 gilt seit dem 11. September 2026.
In Hugo ISMS Enterprise ist Hugo Hersteller enthalten.
Starter und Professional bekommen ihn mit 15 % Nachlass über den Code
COMBO-ISMS-CRA-15.
Ob der CRA für Sie gilt, klärt der
kostenlose Hersteller-Check.
Wir empfehlen ehrlich — auch wenn das mal nicht Hugo ist.
Es gibt mehrere etablierte Wege, ein ISMS aufzubauen. Hier ist eine kurze, neutrale Einordnung der bekanntesten Tools im DACH-Markt — jedes mit Quellenangabe (Stand Mai 2026).
Hugo ISMS
WirDSGVO + ISMS in einer Plattform
Geeignet für
KMU 50–250 MA, die schon Datenschutz mit uns machen oder beides parallel angehen.
Pricing
149–699 €/Monat, transparent
verinice.cloud
DACH-Klassiker für BSI-Grundschutz, Open-Source-Backend
Geeignet für
Behörden und Großorganisationen mit BSI-Grundschutz-Tiefe
Pricing
Cloud Grundschutz-Bundle ab 798 € netto/Jahr, Datenschutz-Bundle ab 412 € netto/Jahr
opus i (kronsoft)
Etabliertes deutsches Tool für BSI-Grundschutz und ISO 27001
Geeignet für
Organisationen, die ein klassisches Desktop-/Browser-Werkzeug bevorzugen
Pricing
Auf Anfrage
AKARION GRC Cloud
Österreichische GRC-Plattform seit 2017 (Compliance, Risk, Internal Audit)
Geeignet für
Größere Mittelständler mit dediziertem GRC-Team
Pricing
Auf Anfrage
secjur DCO
KI-gestützte Compliance-Automatisierung; Hersteller bewirbt ISMS-Aufbau „55 % schneller, 67 % günstiger“
Geeignet für
Premium-Segment, Unternehmen mit hohem Beratungsbedarf
Pricing
Auf Anfrage
Drata / Vanta
US-Anbieter mit Schwerpunkt SOC 2 & ISO 27001 für SaaS-Startups; NIS2-Doku verfügbar
Geeignet für
International tätige SaaS-Unternehmen mit US-Kunden
Pricing
Auf Anfrage
Ehrliche Empfehlung: Wenn Sie ausschließlich BSI-Grundschutz in voller Tiefe abbilden müssen (Behörden-Niveau), ist verinice oft das passendere Tool — tiefer, etablierter, Open-Source-Backend. Wenn Sie internationale SaaS-Kunden mit SOC 2-Erwartung haben, sind Drata oder Vanta sinnvoll. Wenn Sie als KMU 50–250 MA gleichzeitig DSGVO und ISMS strukturieren müssen — und persönliche Betreuung statt Berater-Bot wollen — passen wir gut. 15-Min-Erstgespräch hilft beim Sortieren.
Wer am Telefon sitzt, wenn Sie anrufen.
Jens Hagel
Mitgründer & IT-Unternehmer
Jens hat 2004 die hagel IT-Services GmbH gegründet (35 Mitarbeitende) und ist Mitgründer von frag.hugo. Wenn es um die NIS2-Umsetzung und ISO-27001-Vorbereitung geht, reden Sie mit jemandem, der das Tagesgeschäft seit über 20 Jahren selbst macht — keine Theorie, keine PowerPoint-Beratung.
Häufige Fragen
Ein ISMS ist relevant, wenn (a) Sie als KRITIS-Betreiber oder als wesentliche/wichtige Einrichtung nach NIS2 betroffen sind, (b) ein Großkunde oder Behörde ein ISO-27001-Zertifikat verlangt, oder (c) Ihr Cyber-Versicherer Nachweise fordert. Im kostenlosen NIS2-Schnellcheck prüfen Sie Ihre Betroffenheit in 5 Minuten — ohne Anmeldung.
Bis 10 Mio. € für besonders wichtige und bis 7 Mio. € für wichtige Einrichtungen — und zwar für einen bestimmten Katalog von Verstößen. Die Prozentsätze (2 % bzw. 1,4 % des weltweiten Gesamtumsatzes) greifen erst ab 500 Mio. € Gesamtumsatz und treten dann an die Stelle des Festbetrags — nicht „je nachdem, was höher ist“; das ist der Mechanismus der DSGVO, nicht der des BSIG. Eine fehlende Registrierung ist mit bis zu 500.000 € bewehrt. Quelle: § 65 BSIG. Unabhängig davon haftet die Geschäftsleitung ihrer eigenen Einrichtung gegenüber (§ 38 Abs. 2 BSIG).
Eine feste Dauer sagen wir nicht zu: Sie hängt davon ab, was in Ihrer Firma schon steht und wie viel Zeit Sie hineinstecken. Der Fahrplan in Hugo zeigt in zwölf Schritten, was bis zum Audit fehlt, mit Leitlinie, Risikobeurteilung, Anwendbarkeitserklärung als PDF, internem Audit und Managementbewertung. Das Zertifikat vergibt eine unabhängige, bei der DAkkS akkreditierte Zertifizierungsstelle. Für sie erstellen Sie eine Nachweismappe und geben sie über einen Nur-Lese-Link frei: Der Link zeigt eine eingefrorene Fassung, läuft nach 7, 30 oder 90 Tagen ab und lässt sich jederzeit widerrufen.
Hugo führt durch die Unterlagen, die die Norm verlangt: Geltungsbereich, Leitlinie, Risikobeurteilung, Anwendbarkeitserklärung zu den 93 Maßnahmen aus Anhang A, internes Audit, Managementbewertung. Die Liste „Unterlagen, die das Audit sehen will“ zeigt je Normabschnitt, was in Hugo hinterlegt ist und was fehlt. Ob das genügt, entscheidet die Zertifizierungsstelle im Audit — das Zertifikat vergibt eine unabhängige, bei der DAkkS akkreditierte Stelle, nicht wir und nicht die Software.
Wenn Sie Hugo DSB nutzen und Ihr Verfahrensverzeichnis (VVT) dort gepflegt ist, kennt das System Ihre Software, Empfänger und Datenkategorien. Im ISMS schlagen wir daraus automatisch Assets vor, bewerten den Schutzbedarf nach BSI 200-2 (Art. 9-Daten = automatisch hoch) und übernehmen AVVs als Lieferanten-Risiken. Sie sparen die Doppelerfassung, die in vielen Tools üblich ist.
verinice (Open-Source-Backend, SerNet) und opus i (kronsoft) sind etablierte BSI-Grundschutz-Tools, sehr funktionstief, eher für Behörden und Großorganisationen optimiert. Sie sind exzellent, wenn Sie BSI-Grundschutz in voller Tiefe abbilden müssen. Wir sind anders aufgebaut: KMU-Schwerpunkt, Web-basiert, mit Bridge zum DSGVO-Modul. Wenn Sie nur klassischen BSI-Grundschutz brauchen, ist verinice oft die bessere Wahl. Wenn Sie DSGVO und ISMS gemeinsam abbilden möchten, sind wir geeignet.
Alle Mandanten-Daten (Asset-Register, Risiko-Register, Maßnahmen, Richtlinien, Sign-Off-Beweise) liegen ausschließlich auf Hetzner-Servern in den ISO-27001-zertifizierten Rechenzentren Falkenstein und Nürnberg. Übertragung per TLS verschlüsselt, Sicherungen clientseitig verschlüsselt. Subprozessoren-Übersicht: /subprozessoren/. Mit jedem Kunden schließen wir einen AVV nach Art. 28 DSGVO ab — AVV-Mustervertrag.
Ja, und das ist der typische Anwendungsfall. Combo-Pakete: DSB Pro + ISMS Pro = 549 €/Mo (statt 648 €, 15 % Rabatt) mit Code COMBO-DSB-ISMS-15. Für die volle Bandbreite (DSGVO + ISMS + Lieferketten-Compliance): Compliance-Suite 1.299 €/Mo (statt 1.697 €, 20 % Rabatt) mit Account Manager — Code COMBO-COMPLIANCE-SUITE-20. Compliance-Suite-Bundles haben 24-Monats-Mindestlaufzeit (siehe § 6 AGB).
Hugo ISMS und Compliance-Suite-Bundles haben eine 24-monatige Initial-Laufzeit (Kündigungsfrist 3 Monate zum Ende der Laufzeit). Die Mindestlaufzeit deckt das initiale Onboarding (Asset-Aufnahme, Schutzbedarfs-Analyse, Risiko-Bewertung) ab — Leistungen, die im Tarifpreis enthalten sind und sich über die Laufzeit amortisieren. Bei Vertragsende erhalten Sie alle Daten als Export (PDF, CSV, JSON) inklusive Statement of Applicability, Risiko-Register und Sign-Off-Nachweisen. Details: § 6 AGB.
Für die ISMS-Themen ist Jens Hagel (Mitgründer, 21+ Jahre IT-Unternehmer) Ihr direkter Kontakt — kein Account-Manager dazwischen. Bei datenschutzrechtlichen Fragen wechseln wir intern zu Nils Oehmichen (Geschäftsführer und externer DSB), beide arbeiten zusammen. Im Enterprise-Tarif ist Account-Manager + 2 h/Mo Beratung enthalten.
Ja — über Hugo Safe erledigen Sie im selben Login die jährlichen Pflicht-Unterweisungen im Arbeits- und Brandschutz (§ 12 ArbSchG, § 4 DGUV Vorschrift 1) — DGUV-konform als Blended Learning, mit Abschlusstest und revisionssicherem Nachweis-Dossier für die Berufsgenossenschaft. So bündeln Sie Informationssicherheit, Datenschutz und Arbeitsschutz auf einer Plattform.
Ja — über Hugo Learn schulen Sie Ihr Team zu Datenschutz, Phishing, Passwort-Hygiene und KI, mit Phishing-Simulation. Die Teilnahmenachweise legen Sie im Audit vor; ISO 27001 verlangt Sensibilisierung und Schulung in Anhang A.6.3.
15 Minuten, dann wissen Sie, wo Sie stehen.
Kein Verkaufs-Pitch — wir sortieren mit Ihnen, ob NIS2 / ISO 27001 / Versicherer-Anforderung oder etwas anderes der treibende Faktor ist und welcher Weg dazu passt.
Lieber erstmal schreiben? Kontaktformular
100 % Datenverarbeitung in Deutschland · Hetzner Falkenstein & Nürnberg · ISO-27001-zertifizierte Rechenzentren
