NIS2 Geschäftsführerhaftung: die Pflichten nach § 38 BSIG
§ 38 BSIG: Die Geschäftsleitung setzt die Maßnahmen um und überwacht ihre Umsetzung — sonst haftet sie ihrer eigenen Einrichtung
Bußgelder bis 10 Mio. € gegen die Einrichtung — so erfüllen Sie Ihre Pflichten nach § 38 BSIG
Lieber direkt sprechen? 15-Min-Termin buchen
NIS2: Was § 38 BSIG von der Geschäftsleitung verlangt
Bußgeld trifft die Einrichtung
Bußgelder reichen bis 10 Mio. € für besonders wichtige und bis 7 Mio. € für wichtige Einrichtungen (§ 65 BSIG). Die Prozentsätze — 2 % beziehungsweise 1,4 % des weltweiten Gesamtumsatzes — greifen erst ab 500 Mio. € Gesamtumsatz und treten dann an die Stelle des Festbetrags.
Umsetzen und überwachen
Die Geschäftsleitung muss die Maßnahmen nach § 30 umsetzen und ihre Umsetzung überwachen (§ 38 Abs. 1). Verletzt sie diese Pflicht, haftet sie ihrer eigenen Einrichtung nach den Regeln des Gesellschaftsrechts (§ 38 Abs. 2) — nicht gegenüber Dritten.
Schulung der Geschäftsleitung
§ 38 Abs. 3 verlangt die regelmäßige Teilnahme an Schulungen. Ein Bußgeld ist dafür nicht vorgesehen — § 38 steht nicht im Katalog des § 65.
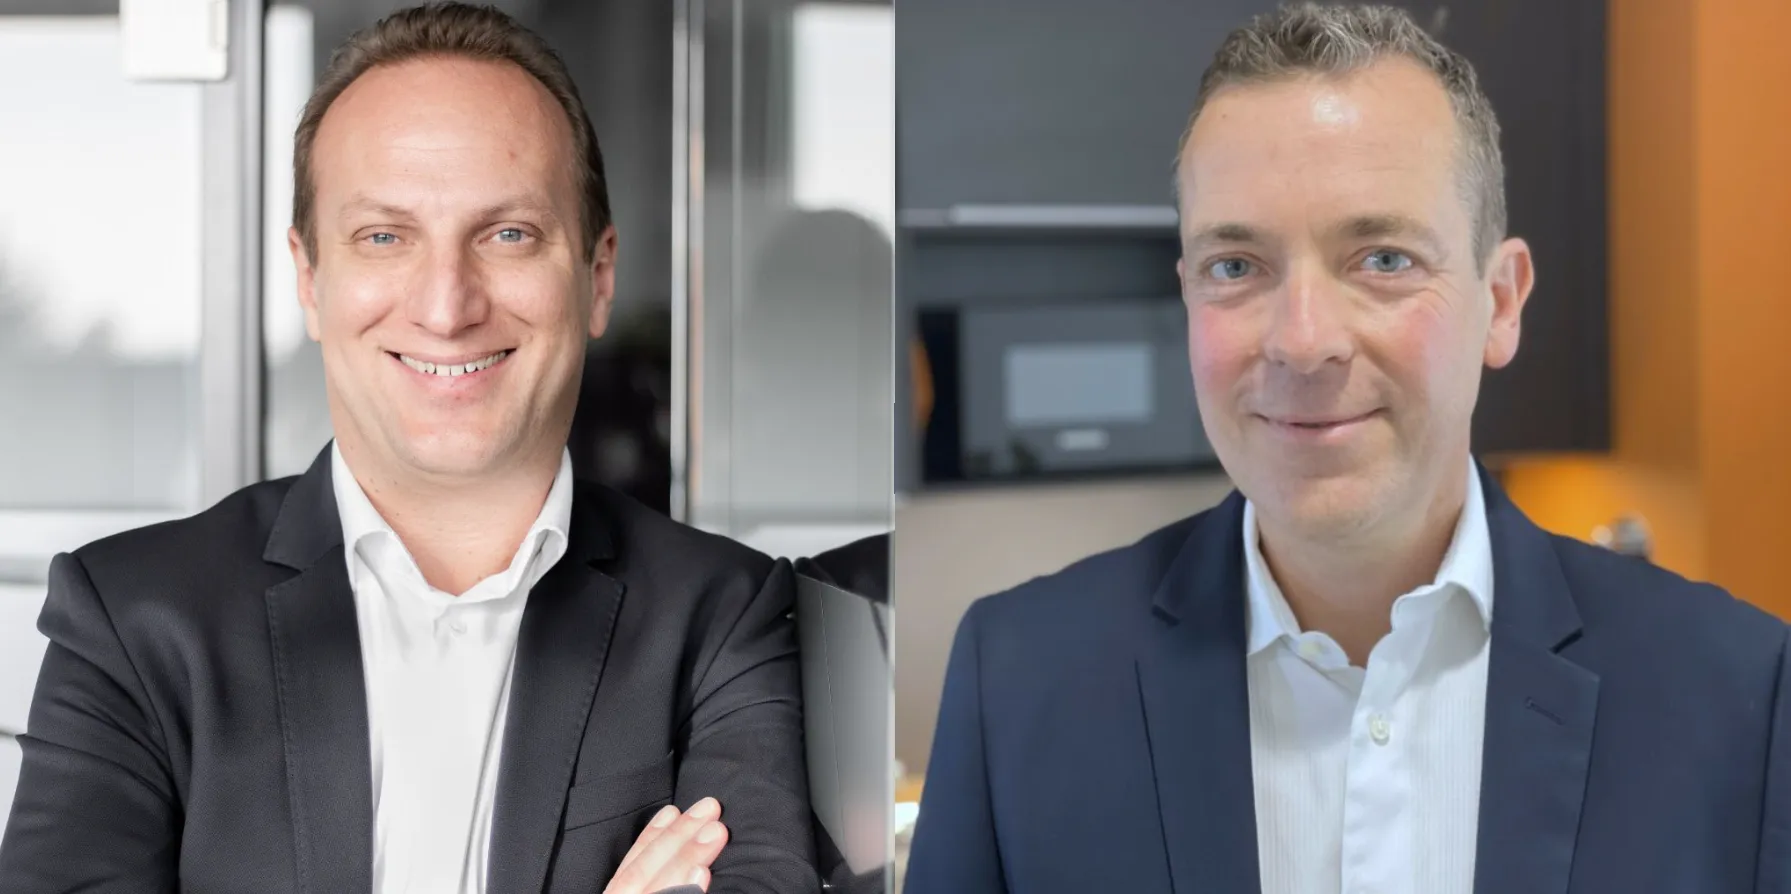
Persönliche Beratung + digitale Plattform
Sie sprechen direkt mit Nils — TÜV-zertifizierter Datenschutzbeauftragter. Die digitale Plattform übernimmt Verzeichnis, AVVs, Schulungen und Doku, damit Sie nicht in Word-Dokumenten ertrinken.
Warum Unternehmen in Hamburg sich für frag.hugo entscheiden
Pflichten klar sortiert
Klare Analyse: Welche Pflichten treffen die Geschäftsleitung selbst, welche Aufgaben lassen sich übertragen?
Geschäftsführer-Schulung
NIS2-konforme Cybersecurity-Schulung für die Geschäftsleitung.
Dokumentierte Entlastung
Nachweisbare Maßnahmen, die Sie im Schadensfall entlasten.
Incident Response
24h-Meldeprozess — damit Sie die Fristen einhalten.
Schulungsnachweis
Teilnahmebescheinigung für die Geschäftsleitung nach § 38 Abs. 3 BSIG.
Persönlich in Hamburg
Vertrauliche Beratung unter vier Augen.
NIS2-Compliance: So schützen Sie sich als Geschäftsführer
Haftungsanalyse
Wo stehen Sie? Welche NIS2-Pflichten betreffen Sie persönlich?
Schulung
NIS2-konforme Cybersecurity-Schulung für Geschäftsführung und Vorstand.
Maßnahmenplan
Dokumentierte Risikomanagement-Entscheidungen zur Entlastung.
Monitoring
Regelmäßige Updates zu Pflichten, Fristen und Änderungen.
Das sagen unsere Mandanten
„Ein Großkunde hat uns ein NIS2-Lieferantenaudit geschickt – 38 Fragen, Nachweise verlangt. Dank frag.hugo hatten wir alle Richtlinien und das Datenschutzkonzept bereits parat. Auftrag gerettet.“
„Unsere M365-Umgebung wurde gehackt – Phishing trotz MFA. Nils hat die Meldung an die Behörde innerhalb der 72-Stunden-Frist durchgebracht. Ohne ihn hätten wir die Frist gerissen.“
„Fünf Tage vor unserer TÜV-Rezertifizierung fehlten uns die IT-Risikoanalyse und der Notfallplan. Nils hat das übers Wochenende geliefert. Der Auditor war begeistert.“
„Für jeden ist Datenschutz wichtig. Und für uns ist es wichtig, eine pragmatische Lösung zu finden, wie Unternehmen ihren Datenschutz umsetzen — ohne dabei den Geschäftsbetrieb einzustellen.“
Nils Oehmichen — Geschäftsführer & Datenschutzberater, frag.hugo
Inhalt in Kürze
- § 38 Abs. 1 BSIG verpflichtet die Geschäftsleitung, die Maßnahmen nach § 30 umzusetzen und ihre Umsetzung zu überwachen.
- Bußgelder reichen bis 10 Mio. € für besonders wichtige und bis 7 Mio. € für wichtige Einrichtungen (§ 65 BSIG). Adressat ist die Einrichtung, nicht die Geschäftsleitung.
- Verletzt die Geschäftsleitung ihre Pflicht aus Absatz 1, haftet sie ihrer eigenen Einrichtung nach den Regeln des Gesellschaftsrechts (§ 38 Abs. 2) — nicht gegenüber Dritten.
- § 38 Abs. 3 verlangt die regelmäßige Teilnahme an Schulungen. Ein Bußgeld ist dafür nicht vorgesehen — § 38 steht nicht im Katalog des § 65.
§ 38 BSIG: Warum NIS2 ein Thema für die Geschäftsführung ist
NIS2 hat die Spielregeln für Cybersicherheit in Unternehmen deutlich verändert. Die einschneidendste Neuerung für die Chefetage steht in § 38 BSIG: Die Geschäftsleitung muss die Risikomanagement-Maßnahmen nach § 30 BSIG umsetzen und ihre Umsetzung überwachen. Das geht weiter als der Richtlinientext, der nur vom „Billigen” spricht.
Seit Dezember 2025 gilt das BSIG in seiner NIS2-Fassung – ohne Übergangsfrist. Für Geschäftsführer, Vorstände und leitende Organe betroffener Unternehmen bedeutet das: Die Pflicht greift seitdem. Fehlen die Maßnahmen nach § 30, kann gegen die Einrichtung ein Bußgeld nach § 65 BSIG festgesetzt werden.
§ 38 BSIG: Was das Gesetz sagt
§ 38 BSIG (die deutsche Umsetzung von Art. 20 NIS2) regelt die Verantwortung der Leitungsorgane in drei Punkten:
1. Umsetzungspflicht
Die Geschäftsleitung muss die Risikomanagement-Maßnahmen nach § 30 BSIG umsetzen. Das deutsche Gesetz formuliert hier strenger als die Richtlinie: Es verlangt nicht, Maßnahmen zu „billigen”, sondern sie umzusetzen. Ein bloßes Budget-Freigeben genügt dafür nicht. Dazu gehören insbesondere technische und organisatorische Maßnahmen zum Schutz der IT-Infrastruktur.
2. Überwachungspflicht
Die Geschäftsleitung muss die Umsetzung dieser Maßnahmen überwachen (§ 38 Abs. 1). Es reicht nicht aus, eine Sicherheitsmaßnahme zu beschließen – Sie müssen sicherstellen, dass die technische und organisatorische Umsetzung tatsächlich erfolgt und wirksam ist. Wer diese Pflicht verletzt, haftet nach § 38 Abs. 2 seiner eigenen Einrichtung.
3. Schulungspflicht
Die Geschäftsführung muss nach § 38 Abs. 3 BSIG regelmäßig an Schulungen teilnehmen, um Risiken erkennen und Maßnahmen bewerten zu können. Einmalige Schulungen reichen dafür nicht. Ein Bußgeld ist für eine versäumte Schulung allerdings nicht vorgesehen — § 38 kommt im Bußgeldkatalog des § 65 BSIG nicht vor. Die Pflicht wirkt über die Haftung gegenüber der eigenen Einrichtung und darüber, dass die Aufsichtsbehörde ihre Erfüllung prüfen lassen kann (§ 61 Abs. 1 BSIG).
Was die Geschäftsleitung übertragen kann — und was nicht
In vielen Unternehmen ist Cybersicherheit Aufgabe der IT-Abteilung oder eines CISO. Daran ändert § 38 BSIG nichts: Die operative Umsetzung darf an interne Fachleute oder externe Dienstleister übertragen werden. Ein ausdrückliches Delegationsverbot enthält das Gesetz nicht.
Was bleibt, ist die Pflicht der Leitung, die Umsetzung zu überwachen:
- Sie können die operative Umsetzung an Ihren CISO oder IT-Leiter übertragen
- Sie können einen externen Berater beauftragen
- Die Pflicht, die Umsetzung zu überwachen, bleibt aber Aufgabe der Geschäftsleitung
- Bei einem Sicherheitsvorfall wird geprüft, ob Sie Ihre Umsetzungs- und Überwachungspflicht aus § 38 Abs. 1 erfüllt haben
- „Ich habe mich auf meinen IT-Leiter verlassen” trägt allein nicht als Entlastung
Bußgeld und Haftung bei NIS2-Verstößen: die beiden Ebenen des BSIG
Bußgeld und Haftung sind im BSIG zwei verschiedene Dinge, und sie treffen zwei verschiedene Adressaten. Das Bußgeld nach § 65 richtet sich gegen die Einrichtung; die Haftung nach § 38 Abs. 2 trifft die Geschäftsleitung gegenüber ihrer eigenen Einrichtung.
Bußgeldrahmen nach § 65 BSIG
- Besonders wichtige Einrichtungen: bis 10 Mio. €
- Wichtige Einrichtungen: bis 7 Mio. €
- Die Prozentsätze — 2 % beziehungsweise 1,4 % des weltweiten Gesamtumsatzes — greifen erst ab 500 Mio. € Gesamtumsatz und treten dann an die Stelle des Festbetrags. Es gilt also nicht „der höhere Betrag”.
- Eine versäumte Registrierung ist mit bis zu 500.000 € bewehrt.
- Untersagung der Leitungstätigkeit: Die zuständige Aufsichtsbehörde kann sie vorübergehend untersagen — aber nur bei unzuverlässigen Geschäftsleitungen besonders wichtiger Einrichtungen und erst, wenn vorherige Anordnungen nicht befolgt wurden (§ 61 Abs. 9 Satz 2 Nr. 2 BSIG). Es ist das letzte Mittel, nicht der Regelfall.
Haftung der Geschäftsleitung nach § 38 Abs. 2 BSIG
Verletzt die Geschäftsleitung ihre Pflichten aus Absatz 1, haftet sie ihrer eigenen Einrichtung für einen schuldhaft verursachten Schaden — und zwar nach den auf die Rechtsform anwendbaren Regeln des Gesellschaftsrechts:
- GmbH: § 43 Abs. 2 GmbHG
- Aktiengesellschaft: § 93 Abs. 2 AktG
- Ansprüche Dritter begründet § 38 BSIG nicht. Ein Delegationsverbot, ein Verzichtsverbot oder eine Regel zu Versicherungen steht dort ebenfalls nicht.
NIS2-Compliance: So schützen Sie sich als Geschäftsführer
1. Informieren Sie sich persönlich
Verstehen Sie die NIS2-Anforderungen, die für Ihr Unternehmen gelten. Nehmen Sie an Schulungen teil. Warten Sie nicht darauf, dass jemand das Thema an Sie heranträgt.
2. Klären Sie die Betroffenheit
Lassen Sie verbindlich feststellen, ob und wie Ihr Unternehmen unter NIS2 fällt. Unser NIS2-Betroffenheitscheck hilft bei der ersten Einschätzung.
3. Führen Sie eine Gap-Analyse durch
Beauftragen Sie eine professionelle Bewertung Ihres aktuellen Sicherheitsniveaus im Vergleich zu den NIS2-Anforderungen. Dokumentieren Sie die Ergebnisse.
4. Setzen Sie die Maßnahmen um und dokumentieren Sie das
Erstellen Sie einen Maßnahmenplan, beschließen Sie ihn formal als Geschäftsführung und dokumentieren Sie die Umsetzung schriftlich. Im Haftungsfall zählt, was Sie nachweisen können.
5. Überwachen Sie die Umsetzung
Lassen Sie sich regelmäßig über den Fortschritt der Maßnahmen berichten. Etablieren Sie ein Reporting, das auf Geschäftsleitungsebene ankommt – mindestens quartalsweise.
6. Stellen Sie Ressourcen bereit
Cybersicherheit braucht Budget und Personal. Dokumentieren Sie, dass Sie angemessene Ressourcen bereitgestellt haben. Bei einem Vorfall wird genau das geprüft.
7. Sichern Sie die Lieferkette ab
NIS2 verlangt, dass Sie auch die Cybersicherheit Ihrer Zulieferer im Blick haben. Hugo Shield bietet dafür eine strukturierte Lösung mit Scoring und Dashboard. Mehr dazu unter NIS2 Lieferketten-Compliance.
Besondere Relevanz für Hamburger Unternehmen
Hamburgs Wirtschaft ist geprägt von Branchen, die direkt unter NIS2 fallen: Hafen und Logistik, maritime Wirtschaft, Handel und Lebensmittel, Medien und digitale Dienste. Geschäftsführer in diesen Branchen stehen ab sofort in der persönlichen Verantwortung.
Der HmbBfDI als hamburgische Datenschutzaufsicht arbeitet zudem eng mit dem BSI zusammen. Hamburger Unternehmen sollten davon ausgehen, dass die Anforderungen ernst genommen und durchgesetzt werden.
Besonders betroffen sind Hafenbetriebe, Reedereien, Speditionen und ihre Zulieferer. Auch Energieversorger, Krankenhäuser und Betreiber digitaler Infrastrukturen in der Metropolregion Hamburg fallen direkt unter die Regelung. Die Handelskammer Hamburg hat bereits auf die Dringlichkeit hingewiesen — wer als Entscheider jetzt nicht aktiv wird, setzt das Unternehmen einem Bußgeldrisiko aus und sich selbst der Haftung gegenüber der eigenen Gesellschaft.
NIS2 ist in Kraft: Handeln Sie jetzt – bevor ein Bußgeld droht
Die Haftung der Geschäftsleitung nach § 38 Abs. 2 BSIG ist keine theoretische Möglichkeit, sondern geltendes Recht. Seit Dezember 2025 – ohne Übergangsfrist. Jeder Tag, den Sie ohne dokumentierte Sicherheitsmaßnahmen verstreichen lassen, erhöht Ihr Risiko. Ein Verstoß kann ein Bußgeld gegen die Einrichtung nach sich ziehen und, als letztes Mittel bei unzuverlässigen Leitungen besonders wichtiger Einrichtungen, eine vorübergehende Untersagung der Leitungstätigkeit.
Kostenloses Erstgespräch buchen
In einem vertraulichen Gespräch analysieren wir Ihre persönliche Haftungssituation und zeigen Ihnen konkret, welche Schritte jetzt Priorität haben.
§ 38 BSIG und § 43 GmbHG: Die Haftungsgrundlage im NIS2-Umsetzungsgesetz
Ob § 38 BSIG eine Haftungsgrundlage für die GmbH-Geschäftsführung darstellt, lässt sich klar beantworten: Absatz 2 verweist ausdrücklich auf die Regeln des Gesellschaftsrechts, für die GmbH also auf § 43 GmbHG (Sorgfaltspflicht der Geschäftsführer), und knüpft sie an die neuen NIS2-Pflichten:
- § 38 Abs. 1 BSIG: Die Geschäftsleitung muss die Risikomanagement-Maßnahmen nach § 30 umsetzen und ihre Umsetzung überwachen.
- § 38 Abs. 2 BSIG: Verletzt sie diese Pflicht, haftet sie ihrer eigenen Einrichtung für einen schuldhaft verursachten Schaden — nach den auf die Rechtsform anwendbaren Regeln des Gesellschaftsrechts.
- § 38 Abs. 3 BSIG: Die Geschäftsleitung muss regelmäßig an Schulungen teilnehmen, um Risiken bewerten zu können.
- § 30 BSIG: Definiert die konkreten Sicherheitsmaßnahmen, die umgesetzt werden müssen.
- § 43 Abs. 2 GmbHG: Die Anspruchsgrundlage, über die die Gesellschaft ihren Schaden gegenüber der Geschäftsführung geltend macht.
Diese Konstruktion bedeutet: Wenn ein Sicherheitsvorfall eintritt und die Geschäftsführung ihre Pflicht aus § 38 Abs. 1 schuldhaft verletzt hat, kann die eigene Gesellschaft den daraus entstandenen Schaden bei ihr geltend machen. Ein Anspruch außenstehender Dritter folgt daraus nicht.
Geschäftsführer-Schulung nach NIS2: BSI-Anforderungen und Risiko
Die NIS2-Richtlinie verpflichtet Geschäftsführer nicht nur dazu, Schulungen anzuordnen — die Geschäftsleitung muss selbst an Cybersicherheits-Schulungen teilnehmen. Unsere NIS2-Geschäftsführer-Schulung vermittelt in 3 Stunden:
- Die konkreten Haftungsrisiken nach § 38 NIS2UmsuCG und deren Bedeutung für Ihr Unternehmen
- Die IT-Sicherheitsmaßnahmen nach § 30 BSIG, die Sie als Geschäftsführung umsetzen und überwachen müssen
- Nachweis-Dokumentation: Wie Sie Ihre Sorgfaltspflicht belegen und die Haftung minimieren
- Meldepflichten: Was bei Sicherheitsvorfällen in 24 Stunden zu tun ist
- Praktische Schritte zur Risikominimierung — auch bei begrenztem Budget
Die Schulung wird als Nachweis dokumentiert und dient der Entlastung im Haftungsfall. Kombinierbar mit unserer allgemeinen Datenschutzschulung für das gesamte Team.
NIS2-Betroffenheitsanalyse 2025: Fallen Sie unter die NIS2-Richtlinie?
Bevor Sie in die Umsetzung investieren, klären wir: Ist Ihr Unternehmen tatsächlich von NIS2 betroffen? Als besonders wichtige Einrichtung? Als wichtige Einrichtung? Oder nur indirekt über die Lieferkette? Die Antwort bestimmt den Umfang Ihrer Pflichten — und Ihrer persönlichen Haftung.
Seit Dezember 2025 gilt: Betroffene Unternehmen hätten sich beim BSI (Bundesamt für Sicherheit in der Informationstechnik) registrieren müssen. Wer dies versäumt hat, sollte die Registrierung umgehend nachholen.
NIS2 macht Cybersicherheit zur Chefsache: Die Pflichten im AktG und GmbHG
Die Geschäftsführerhaftung nach NIS2 ergänzt bestehende gesellschaftsrechtliche Pflichten. Für GmbH-Geschäftsführer gilt § 43 GmbHG (Sorgfaltspflicht), für Vorstände einer AG § 93 AktG (Sorgfaltspflicht des Vorstands). NIS2 konkretisiert diese allgemeinen Sorgfaltspflichten um spezifische Cybersicherheits-Anforderungen.
Geschäftsführer und Vorstände können sich nicht darauf berufen, das Thema Cybersicherheit nicht verstanden zu haben. Die Mitglieder der Geschäftsleitung müssen über ausreichende Kenntnisse verfügen, um Cyberrisiken zu bewerten und bei einem Sicherheitsvorfall angemessen zu reagieren. Die Geschäftsleitung haftet gegenüber der eigenen Gesellschaft — bei einer GmbH nach § 43 Abs. 2 GmbHG, bei einer AG nach § 93 Abs. 2 AktG. NIS2 macht Cybersicherheit damit zu einem Pflichtthema auf der Geschäftsleitungsebene.
Viele Unternehmen und ihre Geschäftsführer unterschätzen diese Konsequenz. Ein BSI IT-Grundschutz oder ein ISMS nach ISO 27001 kann das Haftungsrisiko senken, aber die Geschäftsführung muss aktiv involviert sein — die Maßnahmen nach § 30 BSIG umsetzen und ihre Wirksamkeit überwachen.
NIS2-Risiko minimieren: Praktische Maßnahmen für Geschäftsführer und Vorstände
Um die persönliche Haftung zu minimieren, empfiehlt Nils Oehmichen folgende dokumentierte Maßnahmen:
- NIS2-Compliance-Beschluss: Formaler Geschäftsführungsbeschluss zur Umsetzung der NIS2-Anforderungen — schriftlich protokolliert
- Budget-Freigabe: Dokumentierte Bereitstellung angemessener Ressourcen für IT-Sicherheit
- Regelmäßiges Reporting: Quartalsberichte zur IT-Sicherheit an die Geschäftsleitung — mit Risikobewertung und Fortschrittskontrolle
- Schulungsnachweis: Dokumentierte Teilnahme an Cybersicherheits-Schulungen — mindestens jährlich
- Incident-Response-Plan: Verabschiedeter und getesteter Meldeprozess für die 24h/72h-Fristen beim BSI
Jede dieser Maßnahmen dient als Nachweis angemessener Sorgfalt im Haftungsfall. Die operative Arbeit darf beim IT-Leiter oder einem externen Dienstleister liegen; die Pflicht der Geschäftsleitung, die Umsetzung zu überwachen, bleibt bestehen — und dokumentierte Compliance-Maßnahmen belegen, dass sie ihr nachgekommen ist.
Unsere NIS2-Beratung begleitet Sie von der Betroffenheitsanalyse bis zur vollständigen Umsetzung — inklusive IT-Sicherheit in Hamburg und Lieferketten-Compliance. Erreichen Sie uns über unser Kontaktformular oder buchen Sie ein Erstgespräch.
BSI-Gesetz und NIS2-Richtlinie: Der rechtliche Rahmen für die Geschäftsführerhaftung
Das BSI-Gesetz (BSIG) bildet den nationalen Rahmen für die Umsetzung der NIS2-Richtlinie in Deutschland. Mit dem NIS2-Umsetzungsgesetz wurden die Anforderungen des BSI-Gesetzes erheblich erweitert. Das BSI-Gesetz definiert nun konkret, welche technische und organisatorische Maßnahmen Unternehmen umsetzen müssen, und regelt die Aufsichtsbefugnisse des BSI. Für Geschäftsführer ist das BSI-Gesetz deshalb zentral, weil es sowohl die Grundlage für ein Bußgeld gegen die Einrichtung (§ 65) als auch für die Haftung der Leitung gegenüber der eigenen Einrichtung (§ 38 Abs. 2) bildet. Wer gegen die Anforderungen verstößt, muss mit empfindlichen Sanktionen rechnen — als letztes Mittel kann die zuständige Aufsichtsbehörde die Leitungstätigkeit vorübergehend untersagen (§ 61 Abs. 9 BSIG).
Wer am Telefon sitzt, wenn Sie anrufen.
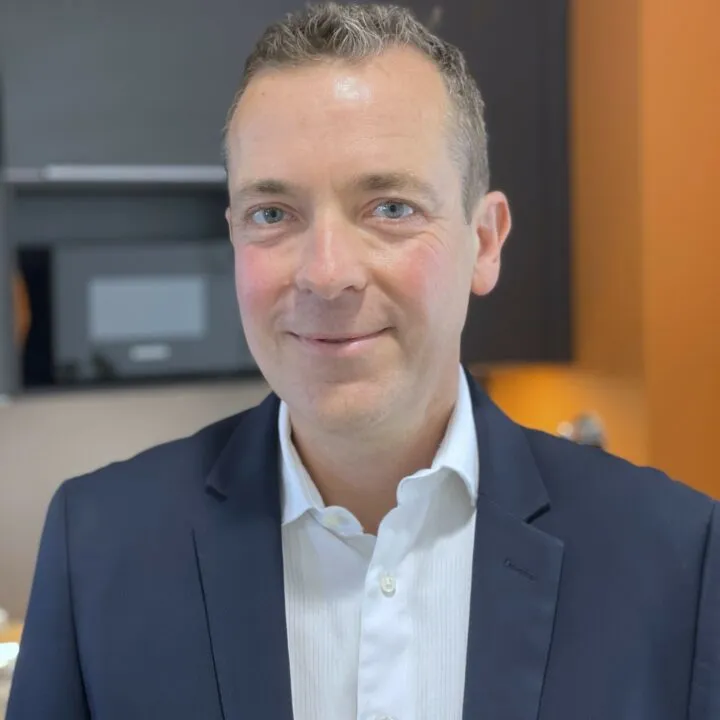
Jens Hagel
Mitgründer & IT-Unternehmer
Jens hat 2004 die hagel IT-Services GmbH gegründet (35 Mitarbeitende) und ist Mitgründer von frag.hugo. Bei die NIS2-Umsetzung für den Mittelstand reden Sie mit jemandem, der das Tagesgeschäft seit über 20 Jahren selbst macht — keine Theorie, keine PowerPoint-Beratung.
NIS2 Geschäftsführerhaftung — Häufige Fragen zu § 38 BSIG und Bußgeld
Die operative Umsetzung darf an einen CISO, die IT-Abteilung oder einen Dienstleister übertragen werden. Was § 38 Abs. 1 BSIG der Geschäftsleitung selbst zuweist, ist die Pflicht, die Maßnahmen nach § 30 umzusetzen und ihre Umsetzung zu überwachen — diese Überwachung bleibt Aufgabe der Leitung. Ein ausdrückliches Delegationsverbot enthält § 38 nicht; das Gesetz beschreibt die Pflicht, nicht ihre organisatorische Aufteilung.
Nein. § 38 Abs. 2 BSIG regelt eine Innenhaftung: Verletzt die Geschäftsleitung ihre Pflichten aus Absatz 1, haftet sie ihrer eigenen Einrichtung für einen schuldhaft verursachten Schaden — und zwar nach den auf die Rechtsform anwendbaren Regeln des Gesellschaftsrechts, bei der GmbH also über § 43 GmbHG, bei der AG über § 93 AktG. Ansprüche Dritter begründet § 38 nicht.
Bußgelder reichen bis 10 Mio. € für besonders wichtige und bis 7 Mio. € für wichtige Einrichtungen (§ 65 BSIG). Die Prozentsätze — 2 % beziehungsweise 1,4 % des weltweiten Gesamtumsatzes — greifen erst ab 500 Mio. € Gesamtumsatz und treten dann an die Stelle des Festbetrags. Adressat des Bußgeldes ist die Einrichtung, nicht die Geschäftsleitung persönlich. Für die Leitung gilt stattdessen die Innenhaftung nach § 38 Abs. 2 BSIG.
Die Geschäftsleitung muss die Maßnahmen nach § 30 BSIG umsetzen und ihre Umsetzung überwachen (§ 38 Abs. 1) und regelmäßig an Schulungen teilnehmen (§ 38 Abs. 3). Dazu gehört, angemessene Ressourcen bereitzustellen und die Meldepflichten nach § 32 BSIG einzuhalten. Wer die Überwachung dokumentiert, kann im Streitfall belegen, dass er seiner Pflicht aus Absatz 1 nachgekommen ist.
Nein. § 38 BSIG gilt für die Geschäftsleitung von Einrichtungen, die selbst unter das BSIG fallen. Zulieferer, die nur über die Lieferkette berührt sind, trifft die Pflicht nicht unmittelbar. Bei ihnen wirken stattdessen die vertraglichen Cybersicherheitsanforderungen ihrer Auftraggeber — und die allgemeinen Sorgfaltspflichten der Geschäftsführung aus § 43 GmbHG beziehungsweise § 93 AktG.
§ 38 Abs. 3 BSIG verlangt die regelmäßige Teilnahme der Geschäftsleitung an Schulungen. Inhaltlich sollten sie IT-Sicherheitsgrundlagen, Bedrohungslagen, die Anforderungen des § 30 BSIG und die Meldewege abdecken. Ein Bußgeld ist für eine versäumte Schulung nicht vorgesehen — § 38 steht nicht im Katalog des § 65. Wir dokumentieren die Teilnahme als Teilnahmebescheinigung; ein Zertifikat im Sinne einer staatlichen Anerkennung kennt das BSIG nicht.
Ein ISMS nach ISO 27001 ist ein belastbarer Nachweis angemessener Sorgfalt für die Geschäftsführung. Wenn Geschäftsführer und Vorstände technische und organisatorische Maßnahmen nach ISO 27001 umgesetzt und ihre Umsetzung überwacht haben, senkt das das Haftungsrisiko nach § 38 Abs. 2 BSIG spürbar. Die Leitungsorgane können im Prüfungsfall belegen, dass sie Cyberrisiken systematisch bewertet und angemessene Sicherheitsmaßnahmen gemäß BSI-Gesetz und NIS2-Umsetzungsgesetz getroffen haben. ISO 27001 ersetzt zwar nicht die NIS2-Compliance vollständig, ist aber ein starkes Fundament — viele betroffene Unternehmen nutzen den Standard als Rahmen für ihr Risikomanagement.
Die Überwachungspflicht aus § 38 Abs. 1 BSIG umfasst auch die Auswahl und Steuerung externer IT-Dienstleister. Geschäftsführer müssen sicherstellen, dass Dienstleister angemessene technische und organisatorische Maßnahmen umsetzen, und die Einhaltung vertraglich absichern. Bei einem Sicherheitsvorfall durch einen Fehler des Dienstleisters wird geprüft, ob die Geschäftsleitung ihrer Überwachungspflicht nachgekommen ist. § 30 Abs. 2 Nr. 4 BSIG nennt die Sicherheit der Lieferkette ausdrücklich. Wer die Aufgabe auslagert, gibt damit die eigene Überwachungspflicht nicht ab.
Das BSIG in seiner NIS2-Fassung gilt seit Dezember 2025 — ohne Übergangsfrist. Besonders wichtige und wichtige Einrichtungen müssen die Anforderungen seitdem erfüllen. Fehlen die Maßnahmen nach § 30 BSIG, kann gegen die Einrichtung ein Bußgeld nach § 65 BSIG festgesetzt werden; die Geschäftsleitung haftet daneben ihrer eigenen Einrichtung nach § 38 Abs. 2 BSIG, wenn sie ihre Pflichten aus Absatz 1 verletzt hat. Viele Unternehmen haben die Frist unterschätzt — je früher die Umsetzung dokumentiert ist, desto belastbarer ist der Nachweis.
Bußgeldrahmen gegen die Einrichtung
Pflicht der Geschäftsleitung
Bußgelder bei unseren Mandanten
NIS2 ist in Kraft. Die Pflichten aus § 38 BSIG gelten seit Dezember 2025. Wer sie verletzt, haftet seiner eigenen Einrichtung nach den Regeln des Gesellschaftsrechts.
Jetzt absichern — Angebot anfordernOder 15-Min-Termin buchen
Informationssicherheit & Datenschutz in Hamburg
Logistik, Hafen, Medien, E-Commerce, Finanzdienstleister — jede Hamburger Branche hat ihre eigene Datenschutz-Baustelle. Wir kennen sie aus über 200 Mandaten.
Wir sitzen selbst in Hamburg und arbeiten regelmäßig mit der Hamburgischen Beauftragten für Datenschutz und Informationsfreiheit (HmbBfDI) zusammen. Wir wissen, was die Behörde bei Prüfungen sehen will und was nicht.
Unser Büro in der Spaldingstraße 64-68, 20097 Hamburg ist gut mit dem ÖPNV erreichbar — Sie können vorbeikommen, statt nur zu telefonieren.
Wir sitzen mitten in Hamburg
Unser Büro liegt in der Spaldingstraße im Hamburger Stadtzentrum — gut mit ÖPNV erreichbar. Vor-Ort-Termine machen wir gerne, sagen Sie einfach Bescheid.
- Vor-Ort-Termine in Hamburg und Umgebung
- Kurze Reaktionszeiten durch regionale Präsenz
- Kenntnis der zuständigen Landesdatenschutzbehörde
Nils Oehmichen & Jens Hagel — Ihre Ansprechpartner
Jetzt Erstgespräch zur NIS2-Haftung vereinbaren
Oder: Lassen Sie Ihre Website kostenlos prüfen — in 60 Sekunden wissen Sie, wo Sie stehen.
Unverbindlich, persönlich, ohne versteckte Kosten.
100 % Datenverarbeitung in Deutschland · Hetzner · ISO 27001
Lieber erstmal schreiben? Kontaktformular
